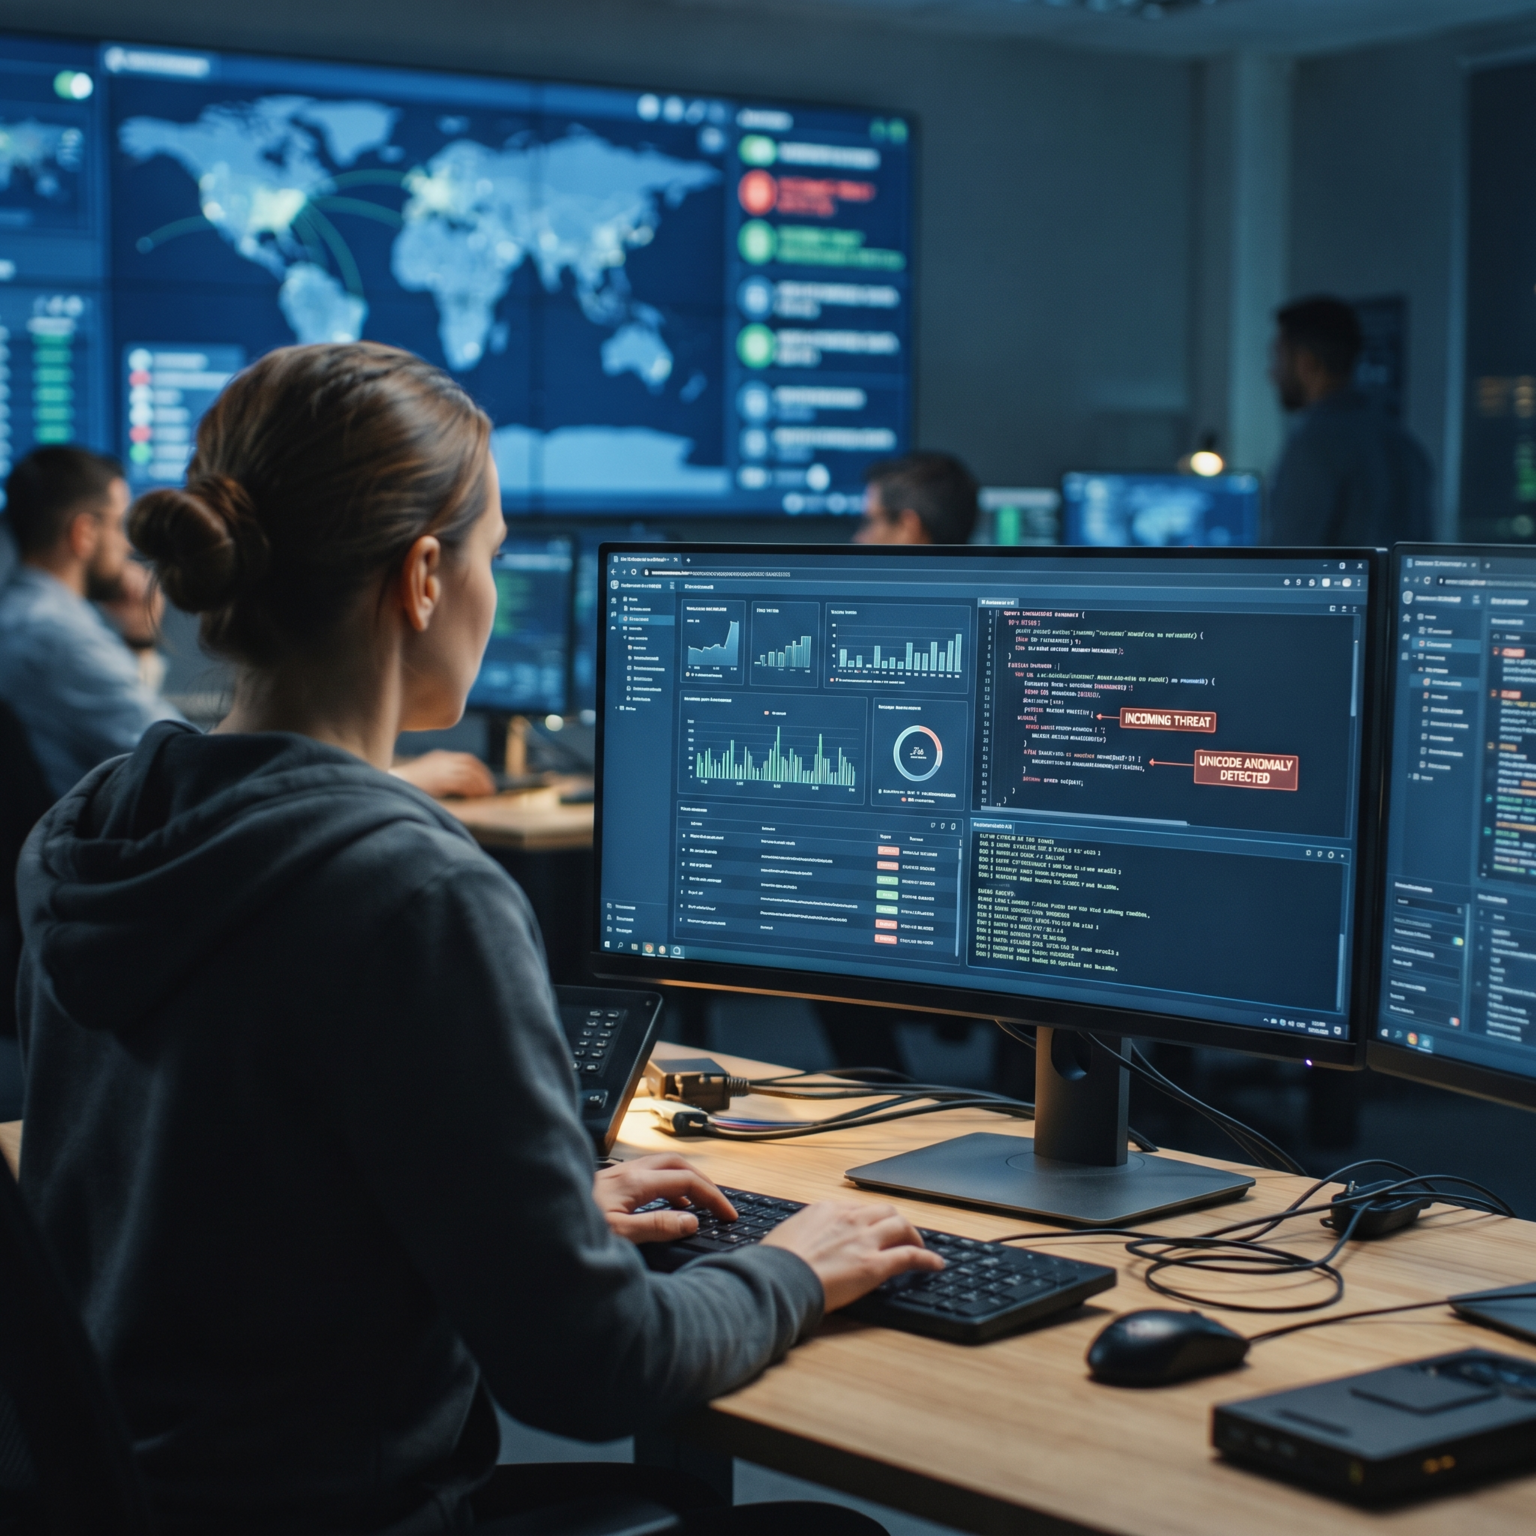
ارتفاع تهريب ASCII بين مرسلي الرسائل العشوائية هو اتجاه مثير للقلق يهز المشهد الأمني السيبراني. تهريب ASCII، وهو تقنية تستخدم كتلة يونيكود غير مرئية، يتم الآن استغلاله من قبل العناصر الخبيثة لتجنب تصفية الرسائل العشوائية عبر البريد الإلكتروني. كانت هذه الطريقة غير مُلفت للنظر سابقًا، ولكنها الآن تكتسب قبولًا بسبب فعاليتها في تجاوز التدابير الأمنية التقليدية. يُظهر هذا التحول في التكتيكات تطورًا مستمرًا في تهديدات السيبران والحاجة إلى استراتيجيات دفاعية نشطة.
تعتمد تصفية الرسائل العشوائية تقليديًا على التعرف على الأنماط وتحليل المحتوى لتحديد وحظر الرسائل الخبيثة. ومع ذلك، يُطرح تهريب ASCII تحديًا جديدًا من خلال إخفاء المحتوى الخبيث داخل رسائل تبدو بريئة. تسمح هذه التقنية لمرسلي الرسائل العشوائية بتجاوز الكشف وتوصيل حمولات ضارة للمستلمين غير المشتبه بهم. ونتيجة لذلك، يواجه محترفو الأمن السيبراني ضغطًا متزايدًا لتكييف دفاعاتهم والبقاء على رأس هذه التهديدات المتطورة.
استخدام تهريب ASCII في حملات الرسائل العشوائية يسلط الضوء على أهمية المراقبة المستمرة واستخبارات التهديدات. من خلال البقاء على اطلاع على التكتيكات الناشئة والاتجاهات في المشهد الأمني السيبراني، يمكن للمؤسسات حماية شبكاتها وبياناتها بشكل أفضل. يمكن أن تساعد التدابير النشطة مثل التحديثات الأمنية الدورية وتدريب الموظفين وتنفيذ حلول تصفية البريد الإلكتروني القوية في التخفيف من المخاطر التي يمثلها تهريب ASCII وغيرها من التهديدات المتقدمة.
بالإضافة إلى الرسائل العشوائية عبر البريد الإلكتروني، يمكن استخدام تهريب ASCII في أنواع أخرى من الهجمات السيبرانية، بما في ذلك الاحتيال وتوزيع البرامج الضارة. وبينما يواصل العناصر الخبيثة الابتكار واستغلال الثغرات الجديدة، من الضروري بالنسبة للشركات والأفراد البقاء يقظين واتخاذ خطوات نشطة لحماية أصولهم الرقمية. من خلال فهم التكتيكات المستخدمة من قبل الجناة السيبرانيين، يمكن للمستخدمين حماية أنفسهم بشكل أفضل ضد التهديدات المتطورة.
تسلط الزيادة في انتشار تهريب ASCII الضوء على أهمية التعاون وتبادل المعلومات داخل مجتمع الأمن السيبراني. من خلال تبادل الرؤى وأفضل الممارسات واستخبارات التهديدات، يمكن لمحترفي الأمن تعزيز دفاعاتهم بشكل جماعي وتعزيز قدرتهم على اكتشاف والاستجابة للتهديدات الناشئة. يعد التعاون بين أصحاب المصلحة في الصناعة والجهات الحكومية وخبراء الأمن السيبراني أمرًا أساسيًا للبقاء على رأس الأمور ومكافحة الجرائم السيبرانية بفعالية.
في الختام، يُظهر ظهور تهريب ASCII كأداة لمرسلي الرسائل العشوائية تغيرًا دائمًا في طبيعة التهديدات السيبرانية. مع استمرار تطور التكنولوجيا، يجب أن تتطور أيضًا دفاعاتنا ضد العناصر الخبيثة. من خلال البقاء على اطلاع، ونشط، وتعاوني، يمكن للمؤسسات والأفراد حماية أنفسهم بشكل أفضل ضد التهديدات الناشئة وتأمين بيئاتهم الرقمية.